Mit der Verankerung der NIS-2-Richtlinie zur Cybersecurity im deutschen BSI-Gesetz kommen viele Verpflichtungen auf Unternehmen zu. TÜV NORD CERT unterstützt Sie dabei, Informationssicherheit organisationsweit umzusetzen.
Angebot anfragen
NIS-2 (Network and Information Security Directive 2) ist die erweiterte EU-Richtlinie zur Cybersicherheit von Unternehmen und Organisationen in der Europäischen Union. Sie soll Netz- und Informationssysteme besser gegen Cyberangriffe und IT-Ausfälle schützen. Im Vergleich zu bisherigen Regularien betrifft NIS-2 deutlich mehr Unternehmen und gilt für Organisationen ab 50 Mitarbeitenden oder einen Jahresumsatz und eine Jahresbilanzsumme von 10 Millionen Euro in 14 Sektoren.
In Deutschland wird NIS-2 über das BSI-Gesetz (BSIG) umgesetzt. Darin werden Aufgaben und Befugnisse des Bundesamts für Informationstechnik (BSI) festgehalten, sowie Vorgaben für die Cybersecurity von Unternehmen konkretisiert:
Das BSIG gilt seit dem 6. Dezember 2025. Unternehmen sollten umgehend feststellen, ob sie unter NIS-2 fallen, welche Pflichten daraus entstehen und wie sie diese erfüllen.
Unter NIS-2 fallen Organisationen aus 14 Branchen/Sektoren ab 50 Mitarbeitenden oder einem Jahresumsatz und einer Jahresbilanzsumme von 10 Millionen Euro bzw. Das BSI-Gesetz unterscheidet zusätzlich besonders wichtige Einrichtungen (BwE) und wichtige Einrichtungen (wE).

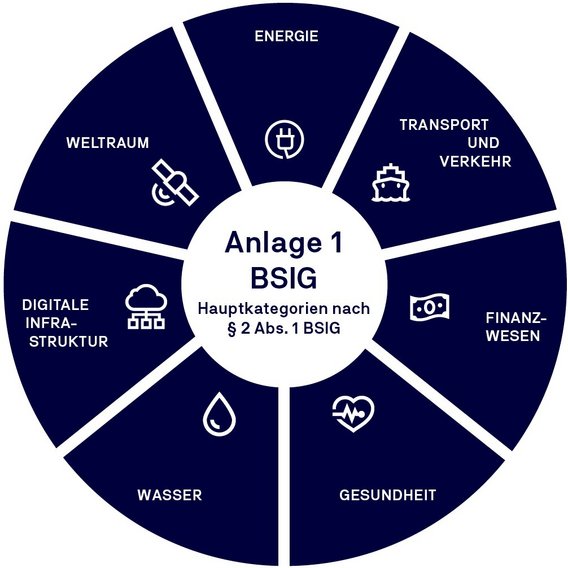
Besonders wichtige Einrichtungen (BwE) sind Organisationen in 7 Sektoren, die mindestens 250 Mitarbeitende haben oder einen Jahresumsatz von 50 Millionen Euro und eine Bilanzsumme von mehr als 43 Millionen Euro aufweisen. Unabhängig von Größe und Umsatz gelten Betreiber von kritischer Infrastruktur automatisch als BwE. Die Sektoren werden in Anlage 1 BSIG benannt:
Als besonders wichtige Einrichtungen eingestufte Unternehmen müssen laut BSIG besonders umfangreiche Pflichten zur Cybersecurity erfüllen. So werden unter anderem regelmäßige Audits durch das BSI durchgeführt. TÜV Nord kann Sie bei den Vorbereitungen auf diese Überprüfungen unterstützen.

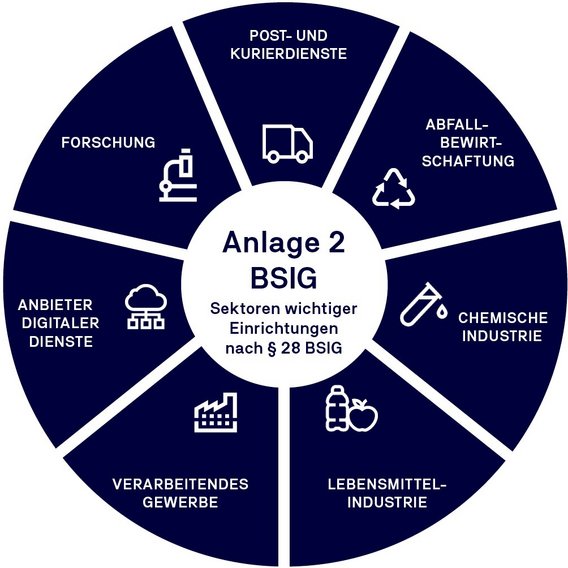
Wichtige Einrichtungen (wE) sind Unternehmen in weiteren 7 Sektoren mit mindestens 50 Mitarbeitenden oder einem Jahresumsatz und einer Bilanzsumme von mehr als 10 Millionen Euro. Die Sektoren bzw. Branchen werden in Anlage 2 BSIG festgehalten:
Auch für wichtige Einrichtungen gelten umfassende Vorgaben zur Cybersecurity, auch wenn diese in einigen Punkten weniger streng ausfallen als für BwE. So ist etwa ein Audit durch das Bundesamt für Sicherheit in der Informationstechnik (BSI) nur auf Veranlassung durch die Behörde erforderlich.
| BSIG | Inhalt | Kritische Anlage (KRITIS) | Besonders wichtige Einrichtung (ohne KRITIS) | wichtige Einrichtung |
|---|---|---|---|---|
| §30 | Maßnahmen zum Risikomanagement | Anwendbar | Anwendbar | Anwendbar |
| §31 | Besondere Anforderungen an das Risikomanagement | Anwendbar | Nicht anwendbar | Nicht anwendbar |
| §32 | Meldepflichten | Anwendbar | Anwendbar | Anwendbar |
| §33 | Registrierungspflichten | Anwendbar | Anwendbar | Anwendbar |
| §34 | Besondere Registrierungspflichten | Anwendbar | Nicht anwendbar | Nicht anwendbar |
| §35 | Unterrichtungspflichten | Anwendbar | Anwendbar | Anwendbar |
| §38 | Pflichten der Geschäftsleitung | Anwendbar | Anwendbar | Anwendbar |
| §39 | Nachweispflichten | Anwendbar | Nicht anwendbar | Nicht anwendbar |
| §41 | Untersagung des Einsatzes kritischer Komponenten | Anwendbar | Nicht anwendbar | Nicht anwendbar |
| §61 | Aufsichts- und Durchsetzungsmaßnahmen BwE | Nicht anwendbar | Anwendbar | Nicht anwendbar |
| §62 | Aufsichts- und Durchsetzungsmaßnahmen wE | Nicht anwendbar | Nicht anwendbar | Anwendbar |
Bevor Sie als Unternehmen NIS-2 umsetzen, sollten Sie prüfen, ob Sie unter die Richtlinie bzw. das BSIG fallen. Dazu hat das Bundesamt für Sicherheit in der Informationstechnik eine NIS-2-Betroffenheitsprüfung eingerichtet.
Fällt diese positiv aus, überprüfen und bewerten Sie den aktuellen Stand Ihrer Informationssicherheit und gleichen diesen mit den gesetzlichen Anforderungen ab. Folgende Fragen sind dabei besonders wichtig:
Nach dieser Bestandsaufnahme müssen Sie Maßnahmen ergreifen, um Sicherheitslücken zu schließen. Diese müssen regelmäßig geprüft und aktualisiert werden. Je nach Ihrer Einstufung als Unternehmen müssen Sie Prüfungsnachweise zu Maßnahmen für die Cybersicherheit regelmäßig oder auf Anforderung an das BSI melden, zudem kann die Behörde Kontrollen durchführen.
Daher ist es wichtig, dass Sie alle Maßnahmen für die Cybersecurity nachvollziehbar dokumentieren. Dazu gehören Risikoanalysen, Sicherheitsrichtlinien, Notfall- und Backupkonzepte, definierte Verantwortlichkeiten, Schulungsnachweise sowie Prüfprotokolle zu Sicherheitsmaßnahmen.
NIS-2 ist eine europäische Richtlinie, die von den Mitgliedstaaten in nationales Recht umgesetzt werden muss. In Deutschland erfolgt diese Umsetzung über das BSI-Gesetz (BSIG). Für Unternehmen ergeben sich die konkreten Pflichten daher aus den entsprechenden Regelungen des BSIG.
KRITIS bezeichnet Betreiber kritischer Anlagen, deren Ausfall erhebliche Auswirkungen auf die Gesellschaft haben könnte. NIS-2 beziehungsweise das BSIG betrifft darüber hinaus zahlreiche weitere Unternehmen und Organisationen. Betreiber kritischer Anlagen müssen neben den Anforderungen des BSIG zusätzliche gesetzliche Vorgaben erfüllen.
Betroffene Unternehmen müssen unter anderem ein angemessenes Risikomanagement etablieren, Sicherheitsvorfälle melden, Verantwortlichkeiten festlegen, Mitarbeitende sensibilisieren sowie technische und organisatorische Sicherheitsmaßnahmen umsetzen und dokumentieren.
Unternehmen sollten alle relevanten Maßnahmen dokumentieren. Dazu zählen beispielsweise Risikoanalysen, Sicherheitsrichtlinien, Notfallkonzepte, Schulungsnachweise sowie Nachweise über die Wirksamkeit technischer und organisatorischer Sicherheitsmaßnahmen.
TÜV NORD CERT ist ein international anerkannter und zuverlässiger Partner für Prüf- und Zertifizierungsdienstleistungen. Unsere Sachverständigen und Auditoren verfügen über fundiertes Wissen und haben grundsätzlich eine Festanstellung bei TÜV NORD. Hierdurch sind Unabhängigkeit und Neutralität sowie Kontinuität bei der Betreuung unserer Kunden gewährleistet. Der Vorteil für Sie liegt auf der Hand: Unsere Auditoren begleiten und unterstützen die Entwicklung Ihres Unternehmens und geben Ihnen ein objektives Feedback.