Kritische Infrastruktur (KRITIS) ist für das Funktionieren des Gemeinwesens unverzichtbar. Darum unterliegen dazugehörige Organisationen und Anlagen strengen regulatorischen Vorgaben. TÜV Nord unterstützt Sie mit Leistungen zur KRITIS-Zertifizierung dabei, alle Anforderungen zu erfüllen.
Angebot anfordern

Kritische Infrastrukturen (KRITIS) sind Einrichtungen, Anlagen, Systeme und dazugehörige Organisationen, die für das Funktionieren des Gemeinwesens, die öffentliche Sicherheit und die Versorgung der Bevölkerung von wesentlicher Bedeutung sind.
KRITIS erbringen kritische Dienstleistungen und es müssen Maßnahmen ergriffen werden, um Ausfälle oder Beeinträchtigungen dieser Infrastrukturen zu vermeiden.
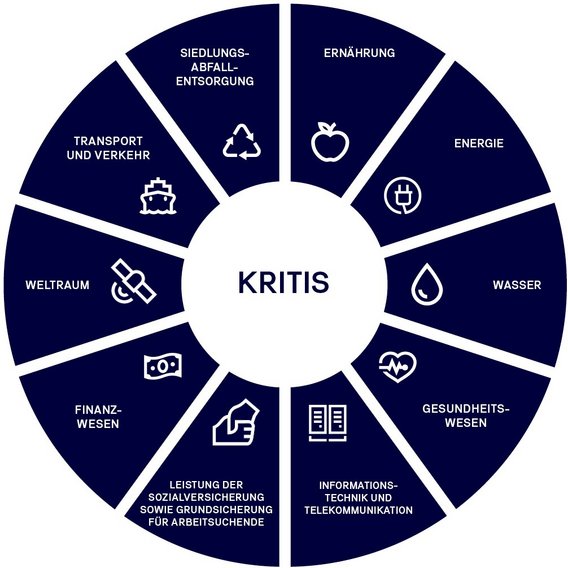
Ursprünglich fielen 9 Sektoren unter KRITIS, mit der Überarbeitung des Gesetzes über das Bundesamt für Sicherheit in der Informationstechnik (BSIG) von 2021 sind es nun 10 Sektoren und Branchen:
Wer als KRITIS eingestuft wird, hängt von der Art, Größe und Bedeutung innerhalb des jeweiligen Sektors ab. Maßgeblich sind unter anderem die Anzahl der versorgten Personen und sektorspezifische Schwellenwerte.
Auf Bundesebene sind diese Werte im KRITIS-Dachgesetz (KRITISDachG) festgeschrieben, das im März 2026 in Kraft getreten ist. Demnach gelten grundsätzlich alle Anlagen als kritische Infrastruktur, die jeweils 500.000 Menschen versorgen. Allerdings können die Länder nach §5 Absatz 5 KRITISDachG auch Anlagen qualifizieren, die diese Schwellenwerte nicht erreichen.
Derzeit arbeitet das Bundesministerium des Innern an der Novellierung der Verordnung zur Bestimmung kritischer Anlagen nach dem KRITIS-Dachgesetz (BSI-Kritisverordnung, BSI-KritisV), die die sektorspezifischen Schwellenwerte und Zuordnungskriterien konkretisiert.
KRITIS-Betreiber müssen zahlreiche Anforderungen an die Informationssicherheit und Resilienz ihrer Einrichtungen nach BSIG und KRITISDachG erfüllen. Hinzu kommen sektorspezifische Regulierungen. Diese fordern unter anderem:
Die Registrierung muss spätestens drei Monate nach Einstufung als kritische Infrastruktur erfolgen. Die erforderlichen Sicherheits- und Resilienzmaßnahmen umfassen unter anderem.
Die Nachweisprüfung nach KRITIS Dachgesetz wird zurzeit spezifiziert
Mit den Leistungen zur KRITIS-Nachweisprüfung von TÜV Nord können Sie die Umsetzung aller Anforderungen transparent und regelkonform nachweisen. Sprechen Sie uns dazu gern an.
Das BSI verpflichtet Betreiber von Kritischen Infrastrukturen, bestimmte Anforderungen zu erfüllen. Hier finden Sie eine Übersicht der zu implementierenden Maßnahmen:
Unternehmen müssen sich unmittelbar nach Feststellung als KRITIS-Betreiber beim BSI registrieren und eine Kontaktstelle benennen. Das BSI darf Betreiber selbständig als kritische Infrastruktur registrieren und bei bestimmten Sachverhalten Einblick in Unterlagen verlangen, wenn diese ihrer Registrierungspflicht nicht nachkommen.
Seit dem IT-SiG 2.0 gehören Systeme zur Angriffserkennung (SzA) nun ausdrücklich zu den technischen und organisatorischen Sicherheitsvorkehrungen in KRITIS-Anlagen. Diese müssen geeignete Parameter und Merkmale aus dem laufenden Betrieb kontinuierlich und automatisch erfassen und auswerten. Sie sollten dazu in der Lage sein, fortwährend Bedrohungen zu identifizieren und zu vermeiden sowie für eingetretene Störungen geeignete Beseitigungsmaßnahmen vorzusehen. Die Umsetzung dieser Forderung kann z.B. mittels Security Operation Center (SOC) oder Security Information and Event Management (SIEM) realisiert werden.
Der Einsatz von SzA ist spätestens ab dem 1. Mai 2023 verpflichtend.
KRITIS-Betreiber und Unternehmen im besonderen öffentlichen Interesse sind verpflichtet bei erheblichen Störungen dem BSI auf Nachfrage Informationen zur Verfügung zu stellen, die für die Störungsbewältigung notwendig sind.
Unternehmen müssen den Einsatz von kritischen Komponenten bestimmter Sektoren melden. Der Einsatz solche Komponenten darf untersagt werden. Kritische Komponenten sind nach §2 IT-SiG IT-Produkte, deren Ausfall die Funktion der Anlage erheblich beeinträchtigen würde. Diese Komponenten sind werden noch für die jeweiligen Sektoren definiert.
Betreiber müssen kritische IT-Produkte in KRITIS-Anlagen inventarisieren — mit aktuellen Informationen zu Herstellern, Typen der Produkte. Bislang galt das nur für den KRITIS-Sektor Telekommunikation.
Die KRITIS-Schutzziele (Verfügbarkeit, Vertraulichkeit, Integrität und Authentizität) müssen anhand der betriebsrelevanten Teile festgelegt, in die Risikobetrachtung aufgenommen und durchgängig in allen Prozessen betrachtet werden. Anhaltspunkt für das Ausmaß eines Risikos für die Allgemeinheit sollten die Auswirkungen auf die Funktionsfähigkeit der kritischen Infrastruktur und der kritischen Dienstleitung sein.
Sind Sicherheitsvorkehrungen nach dem jeweils aktuellen Stand der Technik möglich und angemessen muss der Betreiber sie umsetzen. Grundsätzlich gilt: Ein Transfer der Risiken z. B. auf Versicherungen ist nicht möglich und kein Ersatz für Sicherheitsvorkehrungen.
Eine rein betriebswirtschaftliche Risikobetrachtung reicht in der Regel nicht aus.
In Form von Sicherheitsaudits müssen KRITIS-Betreiber alle drei Jahre dem BSI die Umsetzung angemessener Maßnahmen und die Einhaltung der Technikstandards nachweisen, so § 8a III BSIG.
Unabhängig von der Einstufung als kritische Infrastruktur unterliegen entsprechende Einrichtungen und Organisationen zahlreichen Regularien. Darum gelten je nach Sektor unterschiedliche Zuständigkeiten und Ausnahmen zum BSIG und KRITISDachG, die Doppelregulierungen vermeiden sollen. Hier einige Beispiele.
KRITIS-Betreiber im Finanzwesen unterliegen der Aufsicht der Bundesanstalt für Finanzdienstleistungsaufsicht (BaFin). Ausnahmen zu den Anforderungen des BSIG ergeben sich unter anderem im Zusammenhang mit dem Digital Operational Resilience Act (DORA), der bereits strenge Vorgaben in den Bereichen Risikomanagement, Vorfallmeldung, Prüf- und Nachweispflichten sowie Lieferkettenmanagement macht.
Für Betreiber öffentlicher Telekommunikationsnetze und Anbieter öffentlich zugänglicher Telekommunikationsdienste ist die Bundesnetzagentur (BNetzA) zuständig. In diesem Sektor bestimmt unter anderem das Telekommunikationsgesetz (TKG) Ausnahmen für den Geltungsbereich des BSIG.
Auch für Betreiber von Energieversorgungsnetzen, Energieanlagen und digitalen Energiediensten ist die Bundesnetzagentur (BNetzA) zuständig. Hier begrenzt das Energiewirtschaftsgesetz (EnWG) den Geltungsrahmen des BSIG.
Auch zwischen den beiden maßgeblichen Regularien BSI-Gesetz und KRITIS-Dachgesetz gibt es Überschneidungen und damit Abgrenzungsbedarf. Das BSI-Gesetz unterscheidet zwischen wichtigen Einrichtungen und besonders wichtigen Einrichtungen:
Bei den Anforderungen des BSIG wird grundsätzlich zwischen wichtigen Einrichtungen und besonders wichtigen Einrichtungen unterschieden. Innerhalb der besonders wichtigen Einrichtungen erfolgt eine weitere Differenzierung. Die Einstufung kann entweder aufgrund des Betriebs kritischer Anlagen oder aufgrund der in § 28 BSIG festgelegten Schwellenwerte erfolgen.
Die folgende Tabelle gibt einen Überblick über die sich aus dem BSIG ergebenden Anforderungen und stellt diese den jeweiligen Kategorien von Einrichtungen gegenüber.
Die Implementierung eines Information Security Management System, kurz ISMS, ist für Betreiber kritischer Infrastrukturen verpflichtend, um die neuen Sicherheitsstandards umsetzen zu können. Eine ISMS bezieht sich nicht nur auf die IT-Sicherheit des Unternehmens, sondern trägt ebenfalls zur Optimierung der Unternehmensprozesse und -strukturen bei, um Störungen und Risiken hinsichtlich des Informationssicherheitsmanagements zu reduzieren.
KRITIS-Betreiber können beispielsweise durch eine Zertifizierung gemäß ISO 27001 mit den zusätzlichen Aspekten der KRITIS Schutzziele gemäß §8a BSIG die Anforderungen des BSI erfüllen.
Eine andere Möglichkeit der Nachweiserbringung besteht darin einen vom BSI anerkannten branchenspezifischen Sicherheitsstandard (B3S) oder die Orientierungshilfe des BSI als Prüfgrundlage zu verwenden.
| BSIG | Inhalt | Kritische Anlage (KRITIS) | Besonders wichtige Einrichtung (ohne KRITIS) | wichtige Einrichtung |
|---|---|---|---|---|
| §30 | Maßnahmen zum Risikomanagement | Anwendbar | Anwendbar | Anwendbar |
| §31 | Besondere Anforderungen an das Risikomanagement | Anwendbar | Nicht anwendbar | Nicht anwendbar |
| §32 | Meldepflichten | Anwendbar | Anwendbar | Anwendbar |
| §33 | Registrierungspflichten | Anwendbar | Anwendbar | Anwendbar |
| §34 | Besondere Registrierungspflichten | Anwendbar | Nicht anwendbar | Nicht anwendbar |
| §35 | Unterrichtungspflichten | Anwendbar | Anwendbar | Anwendbar |
| §38 | Pflichten der Geschäftsleitung | Anwendbar | Anwendbar | Anwendbar |
| §39 | Nachweispflichten | Anwendbar | Nicht anwendbar | Nicht anwendbar |
| §41 | Untersagung des Einsatzes kritischer Komponenten | Anwendbar | Nicht anwendbar | Nicht anwendbar |
| §61 | Aufsichts- und Durchsetzungsmaßnahmen BwE | Nicht anwendbar | Anwendbar | Nicht anwendbar |
| §62 | Aufsichts- und Durchsetzungsmaßnahmen wE | Nicht anwendbar | Nicht anwendbar | Anwendbar |
KRITIS und NIS2 sind keine Alternativen, sondern aufeinander aufbauende Regelwerke. KRITIS bezeichnet klassisch die rund 2.000 Betreiber kritischer Anlagen in neun Sektoren mit hohen sektoralen Schwellenwerten, geregelt durch die BSI-KritisV. NIS2, umgesetzt im neuen BSIG (in Kraft seit 6. Dezember 2025), erfasst deutlich mehr Unternehmen: rund 29.500 wesentliche und wichtige Einrichtungen in 18 Sektoren. KRITIS-Betreiber sind dabei eine Teilmenge der NIS2-Betroffenen — sie müssen sowohl die NIS2-Pflichten nach §§ 30 und 31 BSIG als auch die KRITIS-spezifischen Zusatzpflichten (§ 39 BSIG, Nachweisprüfung) und das KRITIS-Dachgesetz erfüllen.
Das KRITIS-Dachgesetz (Gesetz zur Umsetzung der CER-Richtlinie) ist im März 2026 in Kraft getreten und stärkt die physische Resilienz kritischer Infrastrukturen — ergänzend zu den Cybersicherheitsanforderungen des BSIG. Es verpflichtet Betreiber kritischer Anlagen zu Risikoanalysen, physischen Schutzmaßnahmen, Notfall- und Krisenmanagement sowie zur Meldung schwerwiegender Störungen an das Bundesamt für Bevölkerungsschutz und Katastrophenhilfe (BBK). Für KRITIS-Betreiber bedeutet das konkret: zwei Registrierungen bei zwei Behörden — beim BSI für Cybersicherheit und beim BBK für physische Resilienz.
Seit dem 6. Dezember 2025 gilt das neue BSIG für rund 29.500 Unternehmen in 18 Sektoren. Betroffen sind mittlere und große Unternehmen ab 50 Mitarbeitenden oder 10 Millionen Euro Jahresumsatz in Sektoren wie Energie, Wasser, Gesundheit, Verkehr, digitale Infrastruktur, Finanz- und Versicherungswesen sowie Siedlungsabfallentsorgung. Klassische KRITIS-Betreiber sind automatisch als besonders wichtige Einrichtungen eingestuft und unterliegen den strengsten Anforderungen. Ob ein Unternehmen betroffen ist, lässt sich über die BSI-Betroffenheitsprüfung auf dem BSI-Portal prüfen.
KRITIS-Betreiber sind verpflichtet, dem BSI alle drei Jahre nachzuweisen, dass sie die Sicherheitsanforderungen nach §§ 30 und 31 BSIG erfüllen. Diese Nachweisprüfung kann durch ein Audit, eine Zertifizierung oder eine Inspektion erbracht werden — eine ISO/IEC-27001-Zertifizierung mit ergänzenden Prüfungsaspekten durch eine DAkkS-akkreditierte Stelle ist als Grundlage anerkannt. Seit April 2025 sind die Anforderungen durch zwei BSI-Dokumente verbindlich konkretisiert: die GAiN (Grundsätzliche Anforderungen im Nachweisverfahren, Version 2.2) und das RUN-Dokument (Reife- und Umsetzungsgradbewertung), das definierte Reifegrade für ISMS, BCMS und Systeme zur Angriffserkennung (SzA) vorschreibt.
KRITIS-Betreiber unterliegen einer gestuften Meldepflicht: Erhebliche Sicherheitsvorfälle müssen innerhalb von 24 Stunden als Frühwarnung und innerhalb von 72 Stunden mit einer vollständigen Meldung an das BSI gemeldet werden. Spätestens nach einem Monat ist ein Abschlussbericht einzureichen. Darüber hinaus verpflichtet das KRITIS-Dachgesetz zur Meldung schwerwiegender physischer Störungen an das BBK. Bei Verstößen gegen die Meldepflichten drohen Bußgelder von bis zu 10 Millionen Euro oder 2 Prozent des weltweiten Jahresumsatzes.
TÜV NORD CERT ist ein international anerkannter und zuverlässiger Partner für Prüf- und Zertifizierungsdienstleistungen. Unsere Sachverständigen und Auditoren verfügen über fundiertes Wissen und haben grundsätzlich eine Festanstellung bei TÜV NORD. Hierdurch sind Unabhängigkeit und Neutralität sowie Kontinuität bei der Betreuung unserer Kunden gewährleistet. Der Vorteil für Sie liegt auf der Hand: Unsere Auditoren begleiten und unterstützen die Entwicklung Ihres Unternehmens und geben Ihnen ein objektives Feedback.